
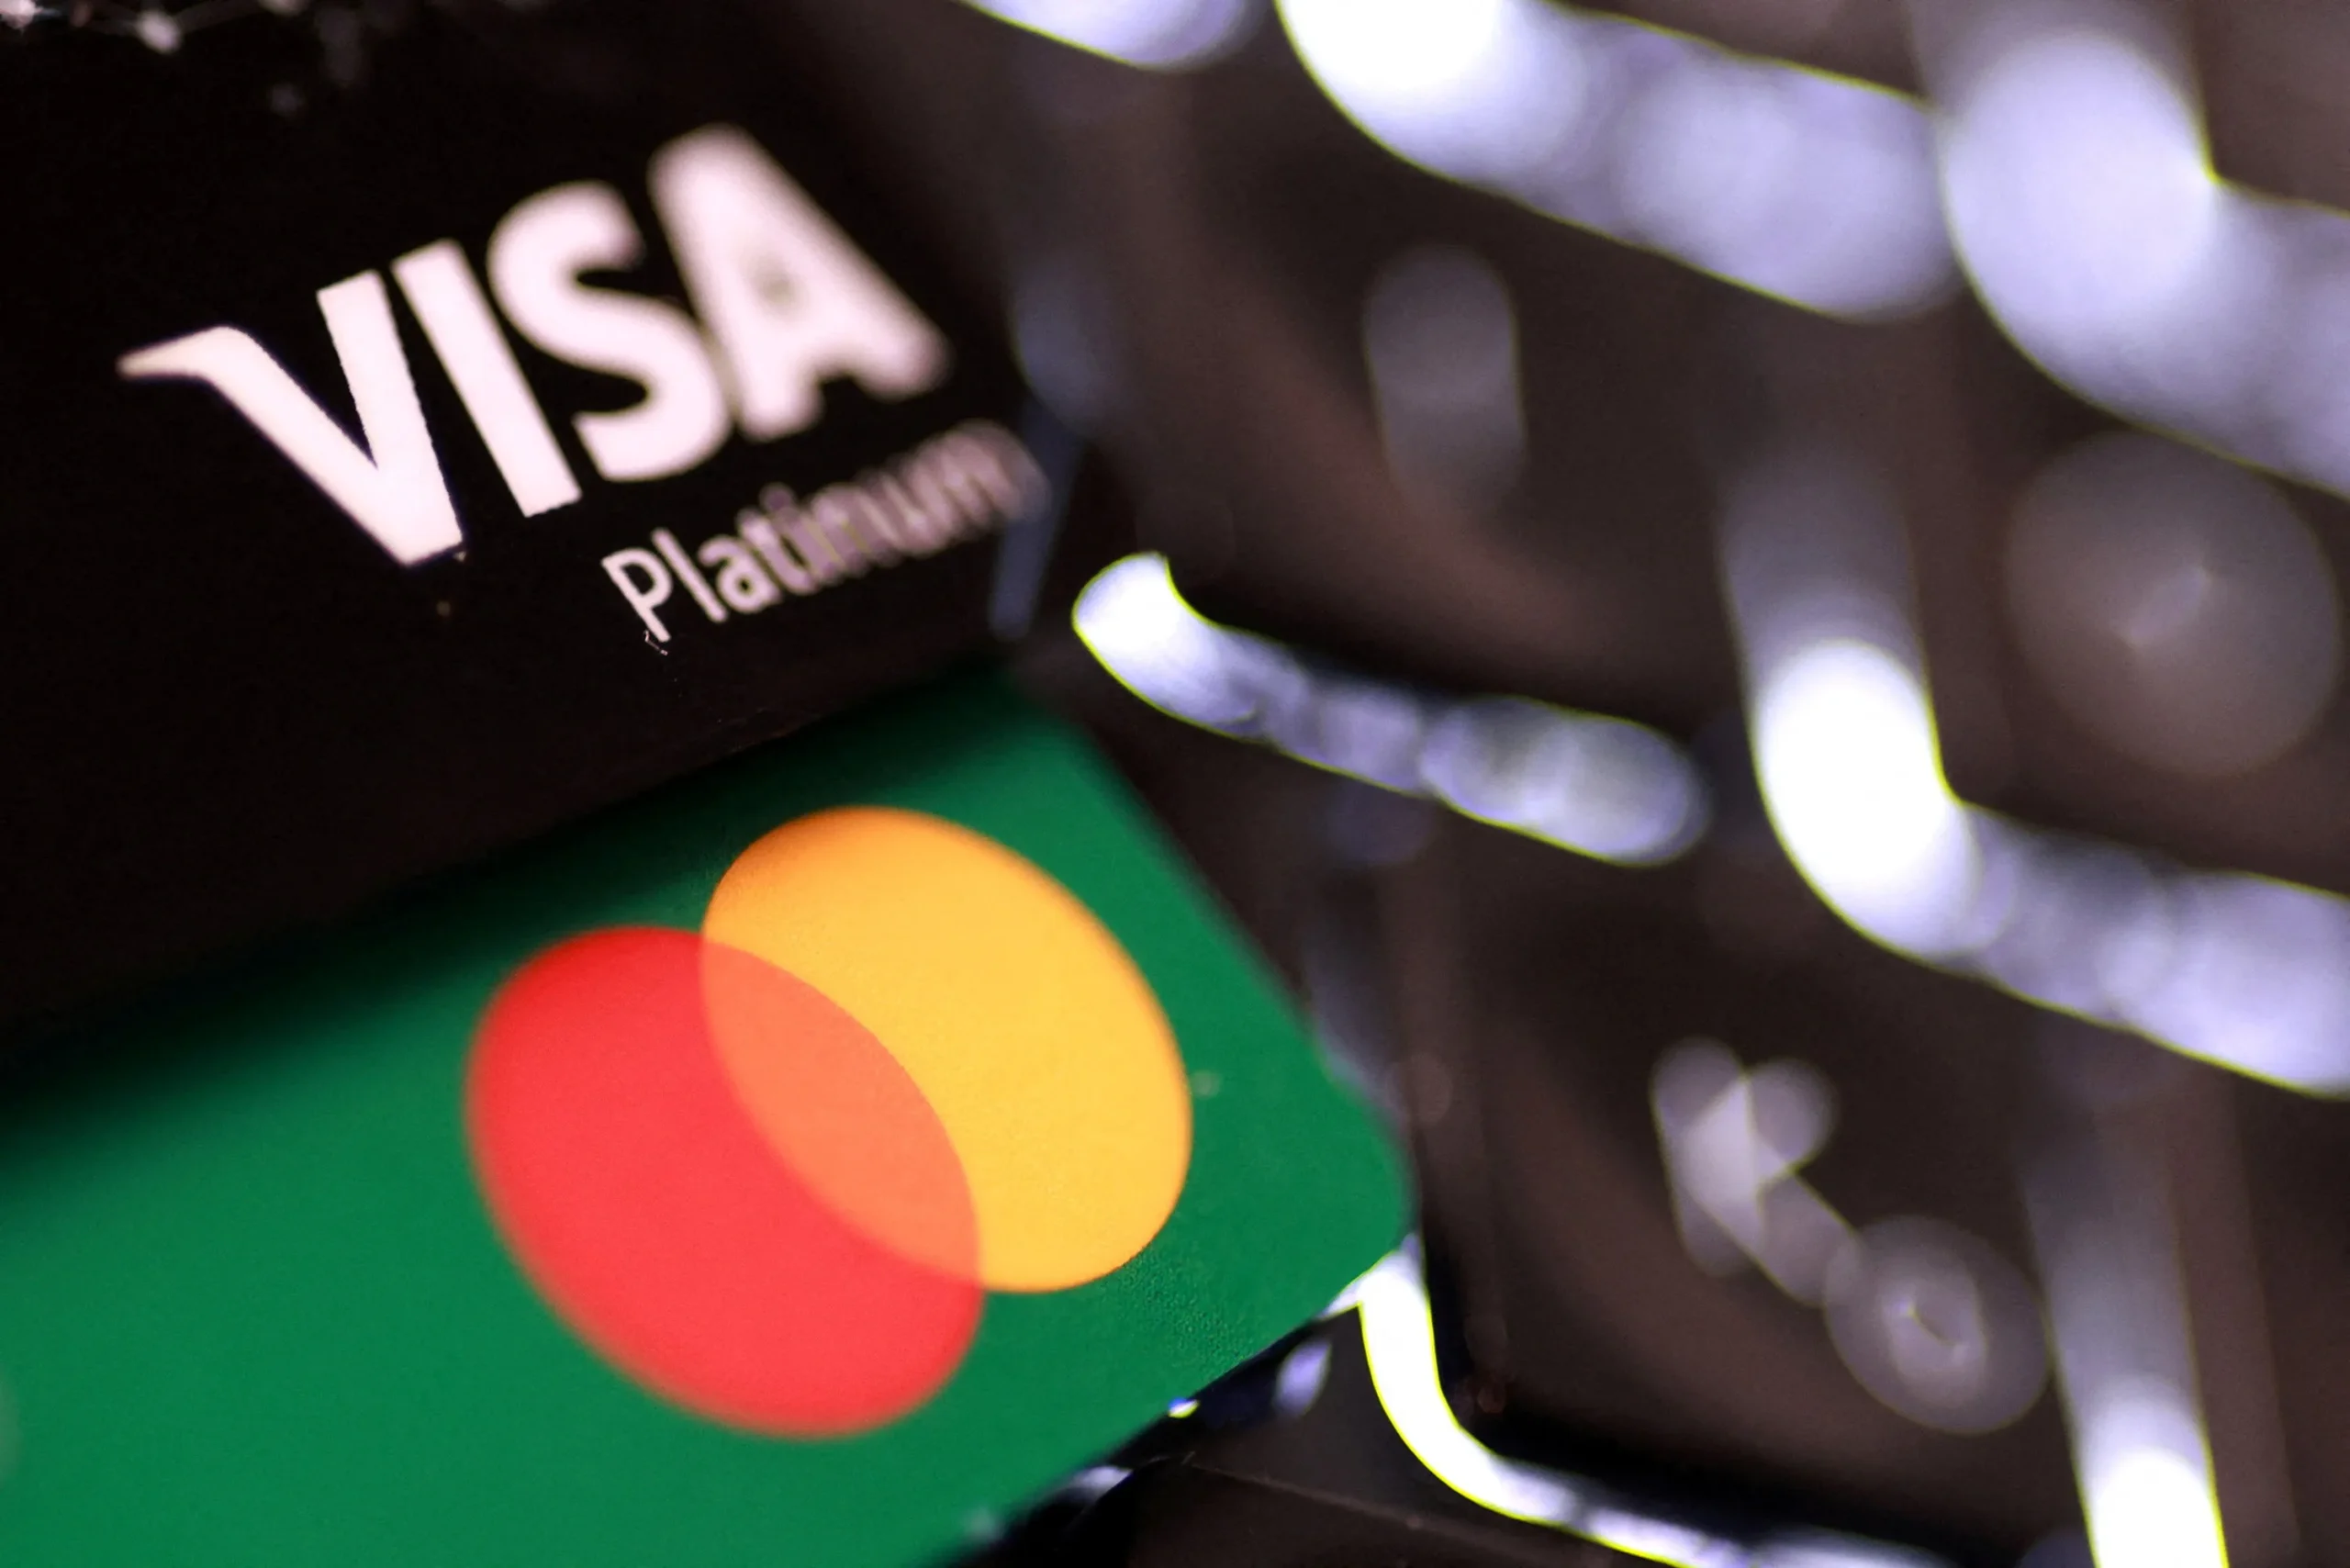
Quem e o que: O banco JPMorgan Chase, além das operadoras de cartões Visa e Mastercard, informou que fornecedores que prestam serviços às empresas foram atacados por agentes cibernéticos, com possível acesso a dados de marketing de clientes.
Quando e onde: A comunicação pública sobre o incidente ocorreu em 19 de novembro. Os registros divulgados e analisados pela imprensa se concentram em mercados da região Ásia-Pacífico, incluindo Hong Kong, Taiwan, Coreia, Japão, Filipinas, Singapura, Malásia, Austrália e Macau.
Detalhes do vazamento: Segundo o JPMorgan, os invasores aparentemente acessaram alguns dados de marketing mantidos por esses fornecedores, que podem incluir nomes e endereços de e-mail de clientes. O banco afirmou que entrará em contato diretamente com as pessoas potencialmente afetadas e negou relação entre esse caso e uma interrupção de serviços ocorrida no início da semana por falha de software.
Posicionamento de Visa e Mastercard
A Visa informou estar ciente das alegações e disse que o incidente está ligado a um prestador de serviços na região Ásia-Pacífico, sem envolvimento ou impacto nos sistemas da empresa; a companhia afirmou que nenhum dado de pagamento, como números de cartão, foi comprometido. A Mastercard declarou ter sido informada de um episódio envolvendo um fornecedor que expôs um número limitado de endereços de e-mail de um pequeno grupo de titulares de cartões inscritos em um programa de benefícios específico, sem conter informações de pagamento ou afetar sua rede de pagamentos.
Reivindicações do grupo de extorsão e análise da Reuters
No dia 16 de novembro, um grupo autodenominado “n0n” afirmou ter obtido registros sobre a participação de titulares de cartões em campanhas de marketing, citando “centenas de milhares de interações” associadas a “dezenas de milhares” de endereços de e-mail distintos. A plataforma eCrime.ch capturou uma mensagem do grupo, e uma apuração da Reuters identificou o que parecem ser 124 endereços de e-mail de funcionários e mais de 16 mil endereços de e-mail de clientes, além de, em alguns casos, números de telefone e códigos postais. A Reuters não conseguiu confirmar de forma independente a autenticidade dos dados, e o JPMorgan preferiu não comentar sobre os arquivos específicos.
Contexto e reações regulatórias
Especialistas consultados por veículos de imprensa ressaltaram o risco reputacional para bancos quando fornecedores são atacados, já que clientes tendem a não distinguir entre as duas partes. Carissa Robb, da consultoria Solomon Edwards, afirmou que é necessário cobrar maior avaliação das empresas sobre o volume de dados compartilhados com terceiras partes e a real necessidade dessa partilha.
Segundo levantamento citado pela eCrime.ch, o grupo “n0n” atribuiu a si a autoria de cerca de 200 incidentes desde que surgiu, em setembro de 2026.
Para mais informações, acesse a reportagem original: https://g1.globo.com/tecnologia/ciberseguranca/noticia/2026/11/19/instituicoes-financeiras-ataque-cibernetico.ghtml