
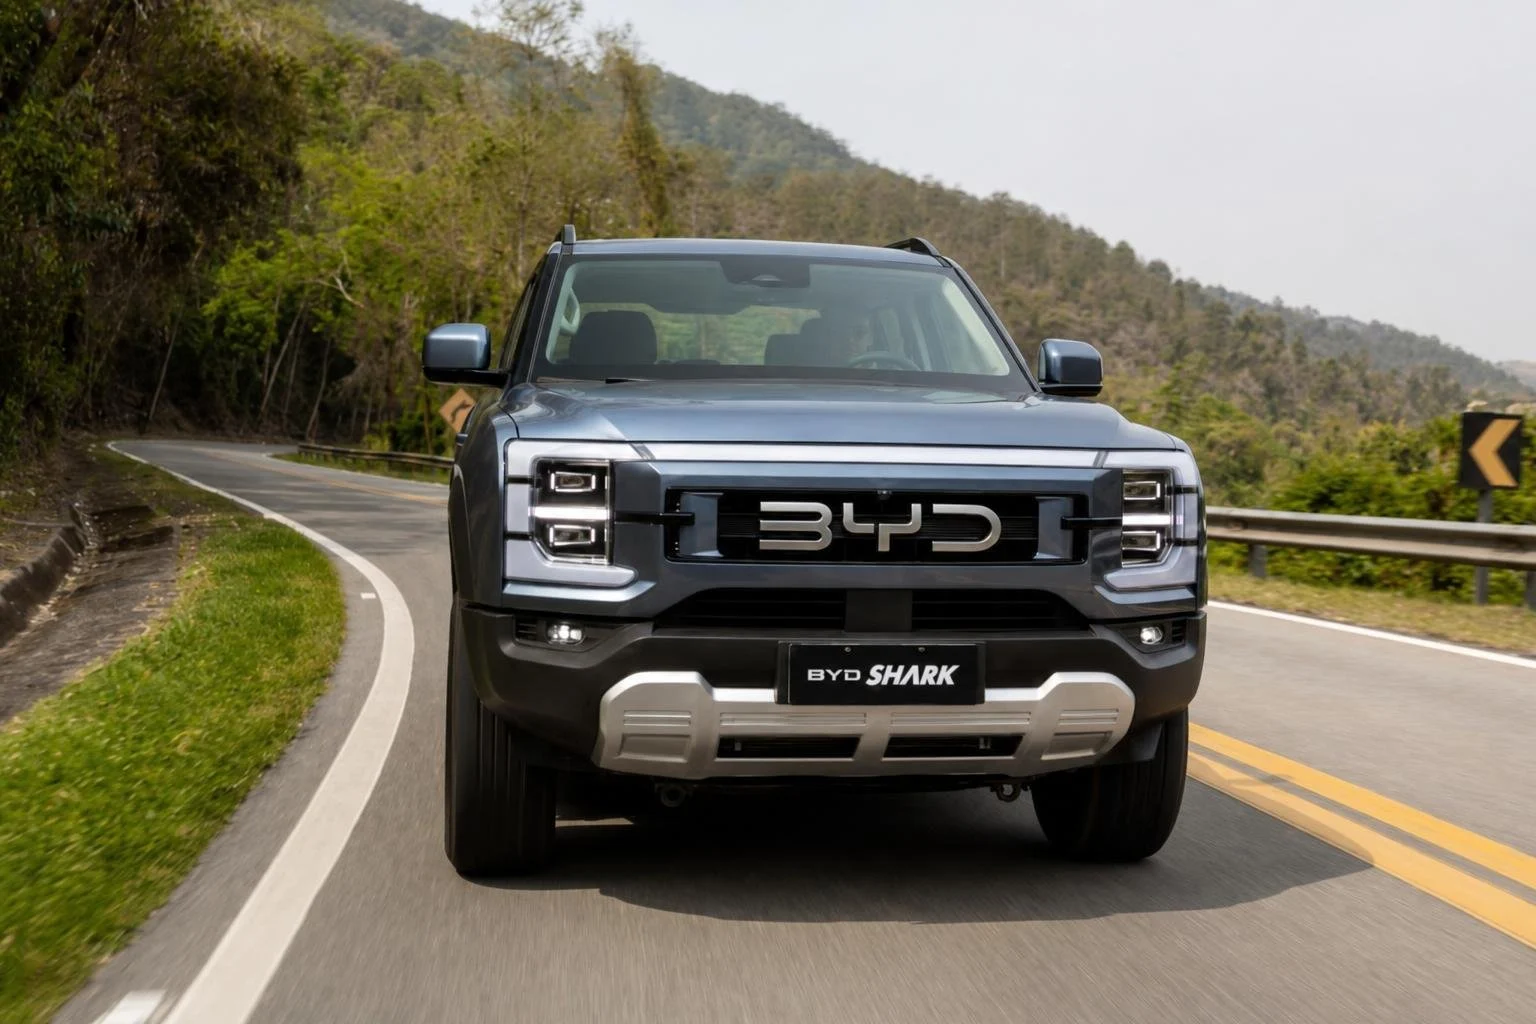
Uma picape BYD Shark 6 foi alvo de um ataque remoto enquanto era submetida a um teste de segurança na Austrália, segundo demonstrado pelo pesquisador em cibersegurança automotiva Dan Hreszczuk. O acesso permitiu interferir em diversos comandos do veículo enquanto ele estava em movimento.
O ensaio foi realizado a pedido da emissora australiana ABC e confirmou que era possível ativar o microfone interno e monitorar em tempo real a posição da caminhonete. Hreszczuk, cofundador da Fortify Labs, disse que passou cerca de duas semanas investigando os sistemas eletrônicos da Shark antes de executar o teste numa estrada nos arredores de Camberra e afirmou que a entrada explorada não exigia autenticação.
Durante a simulação, a caminhonete — que tem peso aproximado de 2,6 toneladas — trafegava a cerca de 30 km/h quando o pesquisador desligou os faróis. Ele também acionou os limpadores no máximo, lançou água sobre o para-brisa, bloqueou as portas e reproduziu sons e imagens pela central multimídia.
Em determinado momento a central de áudio começou a repetir mensagens de orientação ao motorista. Sistemas considerados críticos, como freios e câmeras, apresentaram proteções mais rígidas e não foram controlados remotamente na demonstração.
O conjunto de funções acessadas incluiu iluminação externa, limpadores, esguicho do para-brisa, travamento das portas, sistema de som, central multimídia, microfone interno e rastreamento da posição do veículo. Hreszczuk acompanhou a movimentação ao ativar o microfone e gravou trechos de uma conversa entre o motorista e a mãe, registrando inclusive a expressão usada para acionar um assistente de voz.
Em um momento posterior, com o telefone celular do ocupante desbloqueado no interior do automóvel, o pesquisador reproduziu pela caixa de som uma versão editada do áudio captado; o assistente do iPhone respondeu a comandos e forneceu dados como endereço, data de nascimento e contatos, segundo demonstrado na gravação.
O episódio ilustra como uma vulnerabilidade num veículo conectado pode ser usada para interagir com outros dispositivos presentes na cabine, ampliando riscos ligados a dados e privacidade além das questões de condução.
O teste ocorreu num contexto em que a Austrália ainda não possui padrões mínimos obrigatórios de cibersegurança para automóveis; autoridades do país haviam iniciado consultas com o setor para definir regras sobre proteção digital e atualizações de software, mas a implementação das exigências deve demorar anos, segundo a reportagem.
Em resposta, a BYD afirmou que os dados coletados são mantidos na Austrália e negou que compartilharia informações de australianos com autoridades chinesas. O caso reacende o debate sobre a proteção dos sistemas e das informações em veículos conectados.
Fonte: Uberlandianofoco