
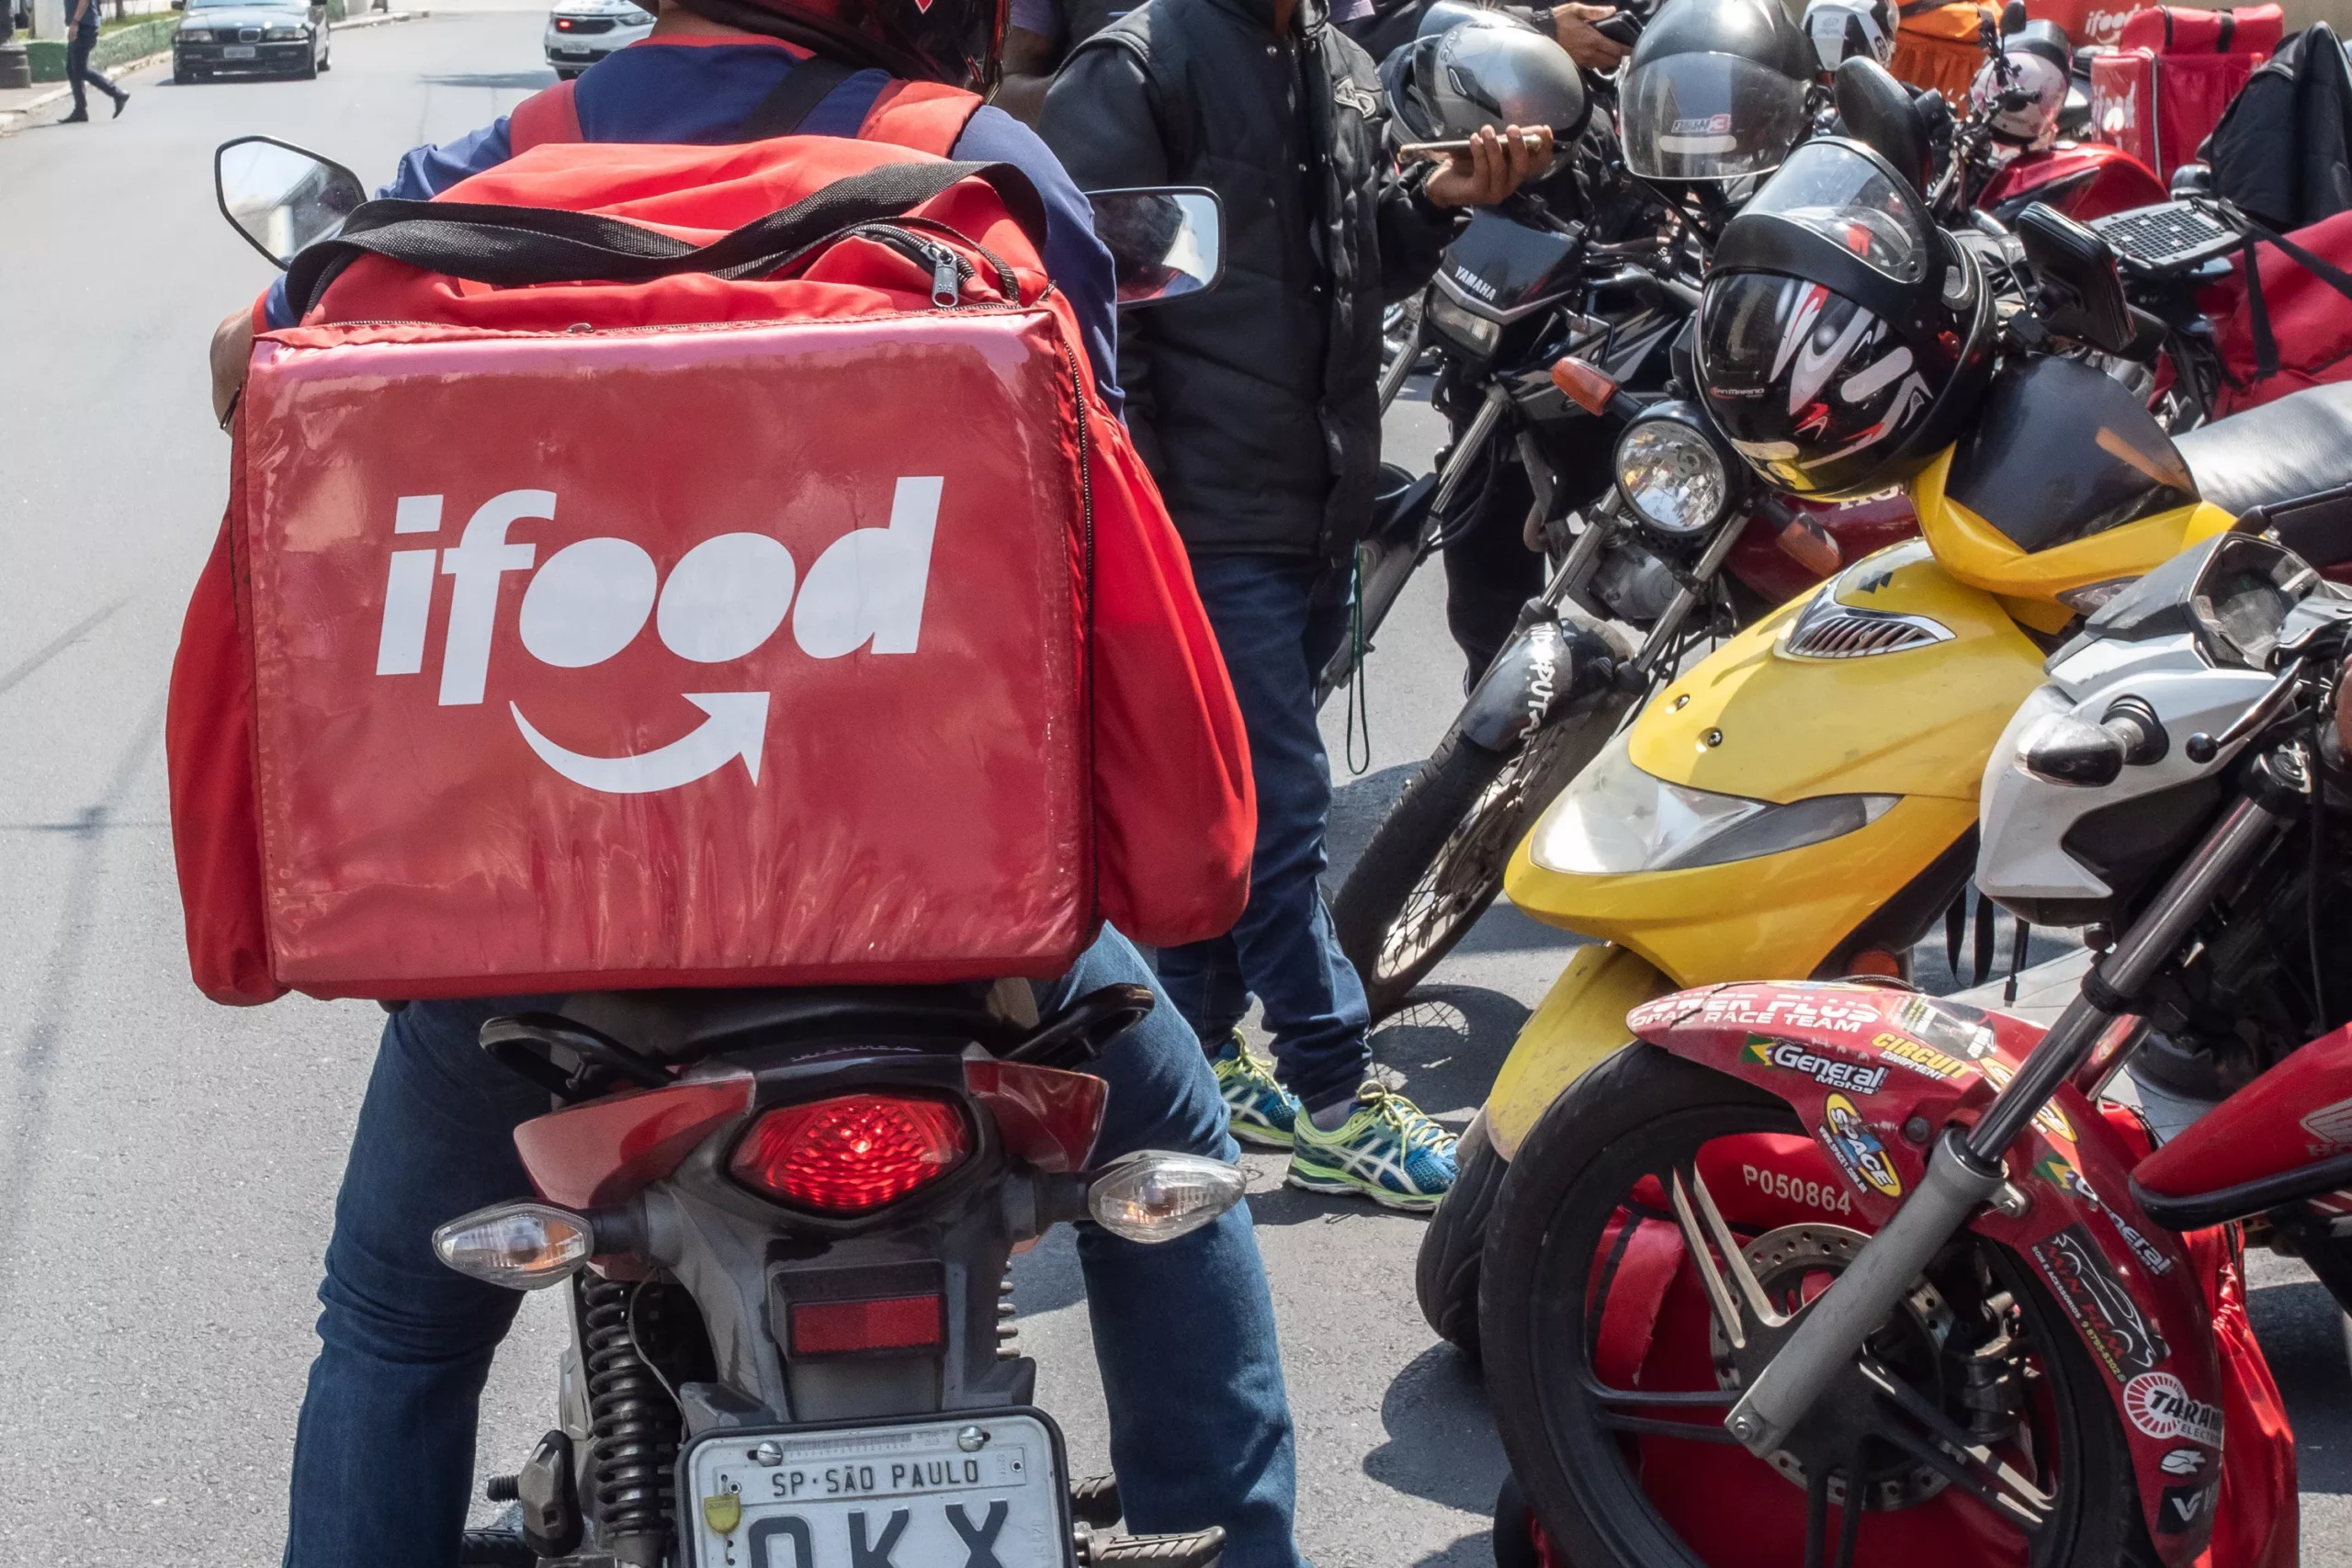
O iFood comunicou nesta quinta-feira (19) que sofreu uma invasão em seus sistemas ocorrida no sábado (14) e que criminosos tiveram acesso a informações de diferentes grupos de usuários. A companhia afirmou que está investigando o caso e, por enquanto, não consegue precisar quantas pessoas foram atingidas.
De acordo com a empresa, a descoberta da intrusão levou ao início de notificações por e-mail aos clientes afetados, que começarão a ser enviadas a partir desta quinta-feira. O iFood também informou que os serviços da plataforma continuam funcionando normalmente enquanto a apuração segue em curso.
Sobre o conteúdo dos dados vazados, a empresa detalhou que clientes e usuários tiveram apenas números de telefone expostos. Representantes de restaurantes tiveram vazamento do telefone cadastrado, do CPF ou de ambos. Entregadores tiveram acessos a informações que podem incluir nome, e-mail, telefone, endereço e CPF; em alguns casos, também foram expostos números de agência e conta bancária.
O iFood afirmou que senhas de contas, dados de cartões, meios de pagamento, saldos, extratos e informações biométricas não foram acessados pelos invasores. A companhia informou ainda que notificou a Agência Nacional de Proteção de Dados (ANPD) e está colaborando com a autoridade competente, mantendo investigação e monitoramento constantes.
Em comunicado, a empresa orientou as pessoas afetadas a terem atenção a chamadas telefônicas e mensagens que solicitem senhas, códigos de verificação ou pagamentos, e a desconfiar de links desconhecidos que se apresentam como enviados pelo iFood. A plataforma ressaltou que não solicita senhas, códigos de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativos de mensagem, e recomendou a ativação da verificação em duas etapas quando possível.
Este incidente representa o segundo vazamento de dados pessoais envolvendo o iFood no ano. Em junho, a empresa informou que cerca de 1,2 milhão de pessoas foram afetadas por um episódio anterior, no qual nomes e CPFs foram expostos. Na ocasião, o iFood afirmou que credenciais de acesso (login e senha) não haviam sido comprometidas.
As apurações sobre a invasão iniciada em 14 de novembro prosseguem, segundo a empresa.