
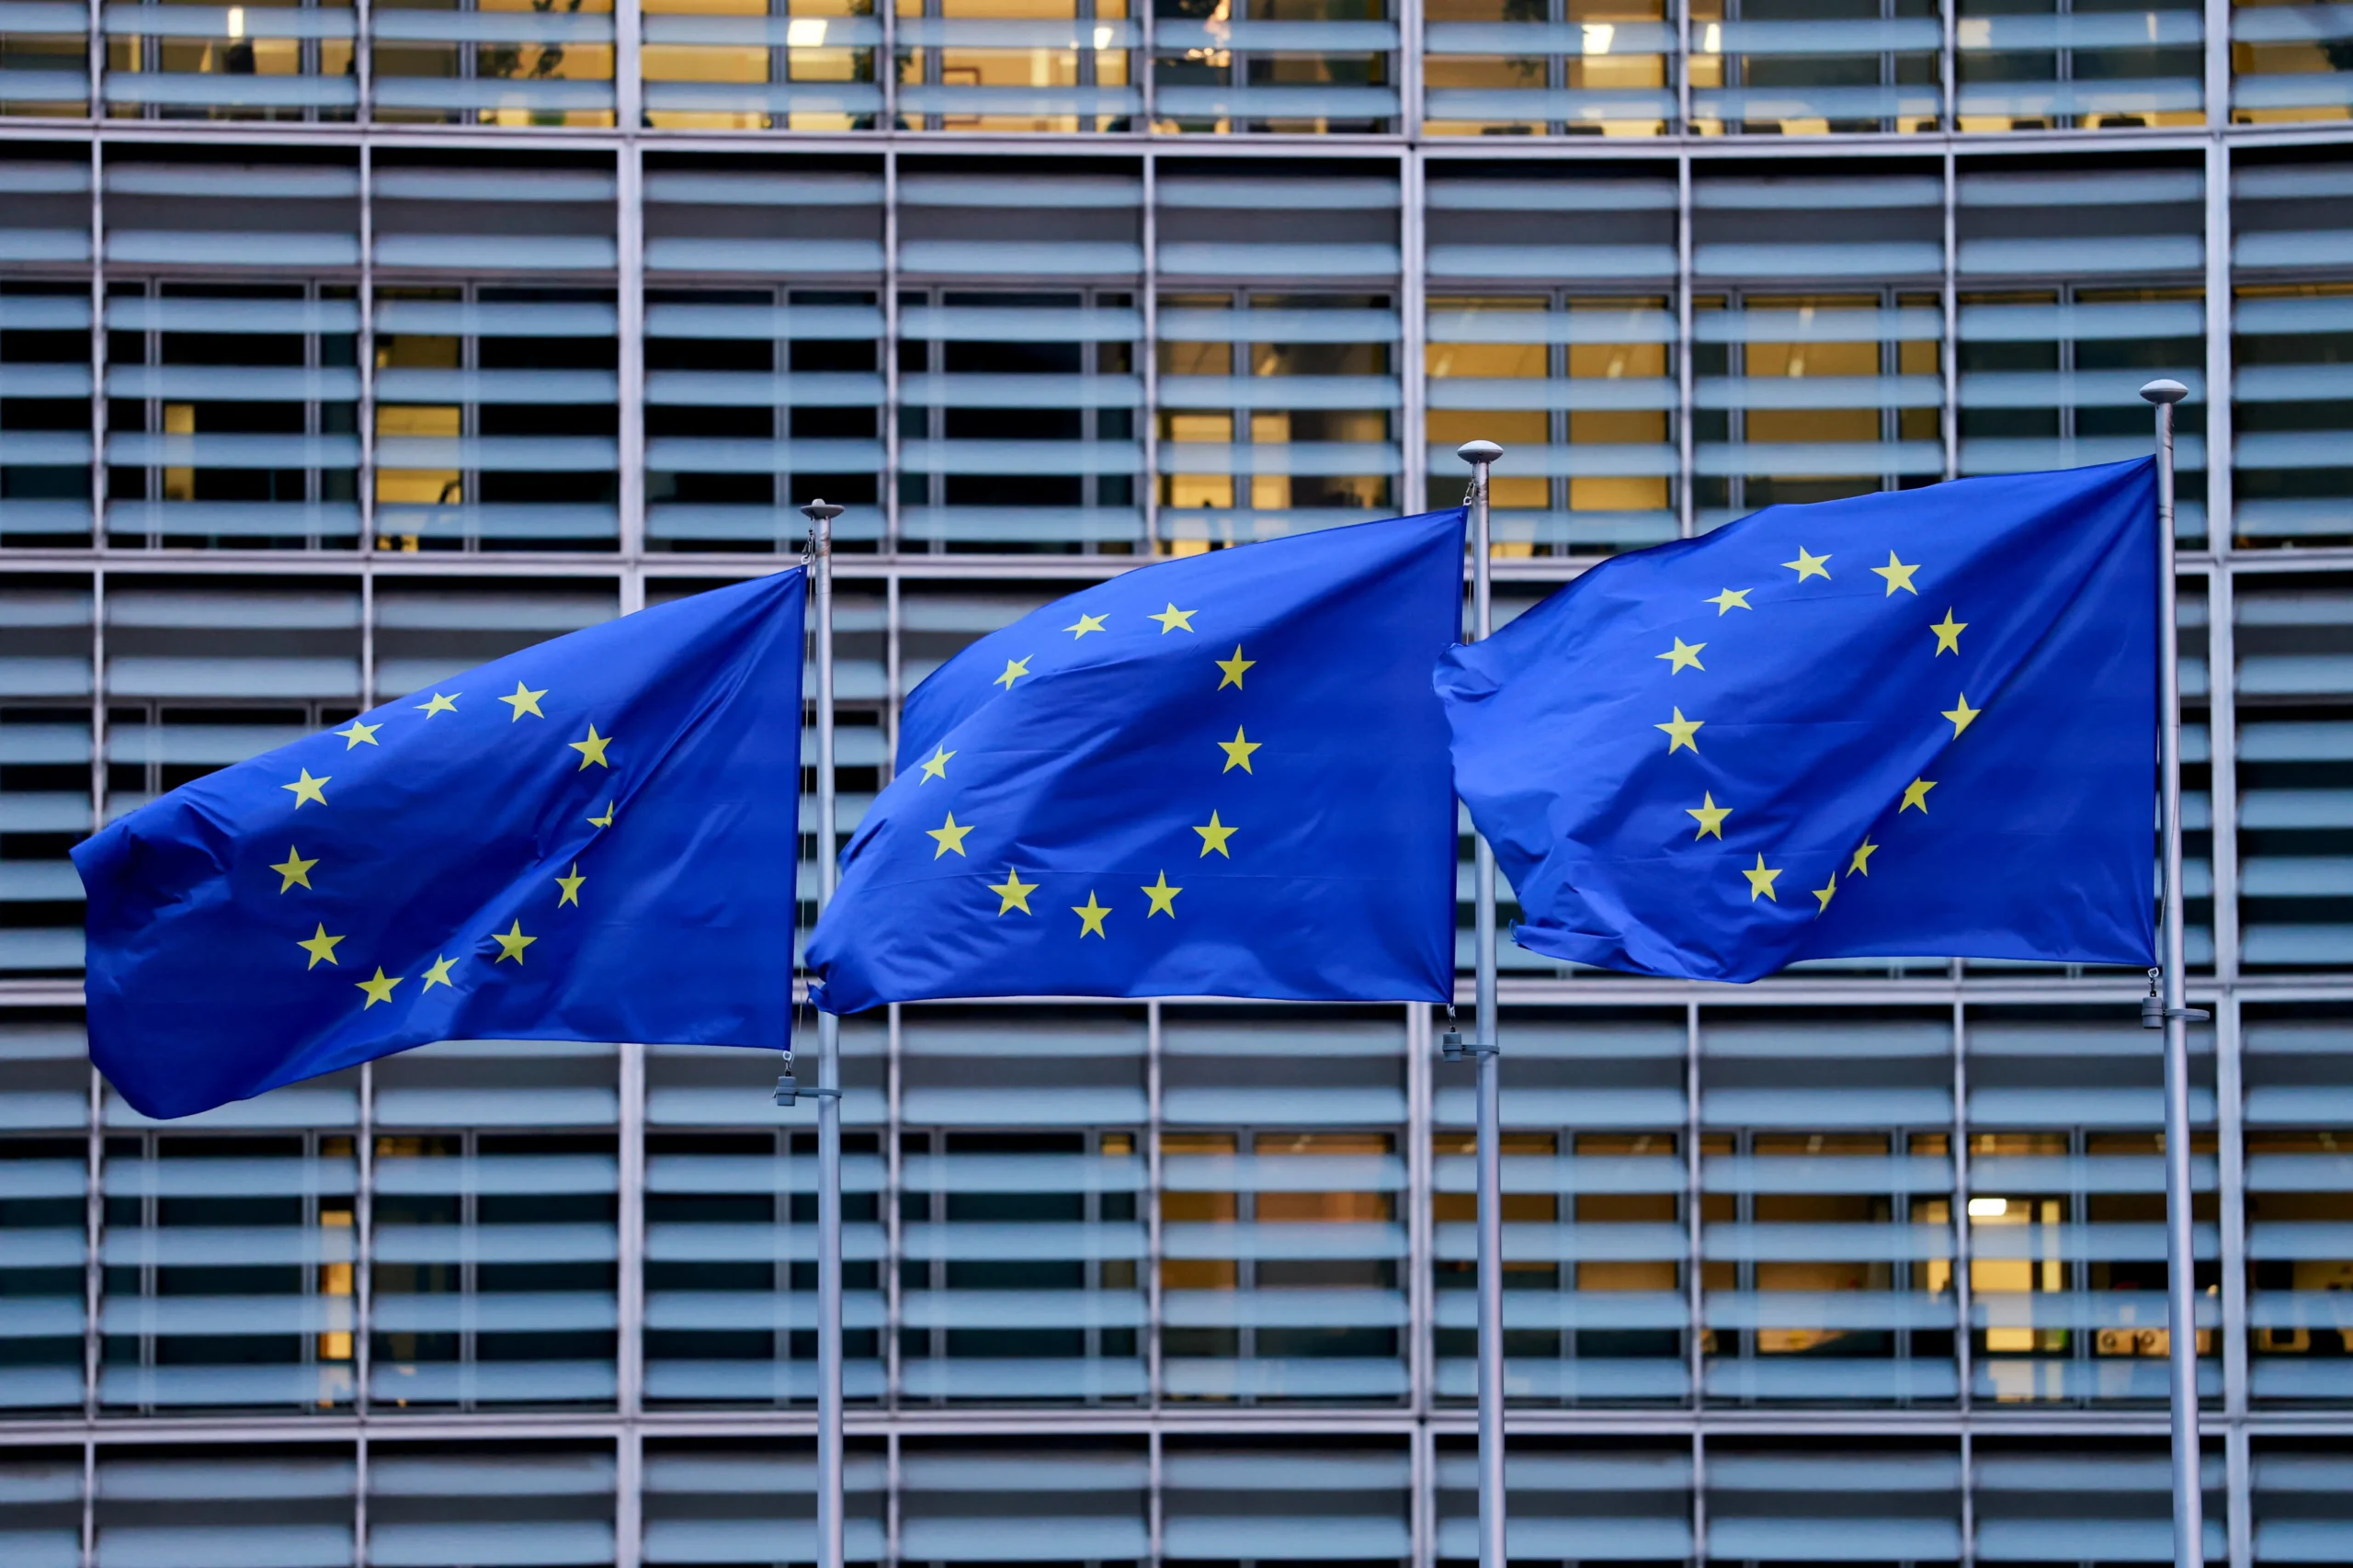
A Comissão Europeia anunciou, nesta quinta-feira (19), que sofreu uma campanha de ataques cibernéticos concebida com o uso de ferramentas de inteligência artificial. Em entrevista coletiva, o porta-voz Thomas Regnier confirmou que a instituição adotou medidas de proteção após a detecção do incidente, registrada em 22 de outubro.
Como precaução, diversos aplicativos foram temporariamente retirados do ar; segundo Regnier, a maioria dos serviços já foi restabelecida. A instituição mantém uma investigação em curso para avaliar a extensão do ataque e informou que continuará a adotar medidas à medida que surgirem novas informações.
O porta-voz afirmou também que, até o momento, não existem indícios de um vazamento que tenha afetado o conjunto dos funcionários da Comissão. Regnier informou não ter conhecimento de qualquer pedido de resgate ligado ao incidente e não revelou suspeitos.
Reportagens anteriores, citadas pelo site Politico e divulgadas na manhã desta quinta-feira, indicaram que o ataque poderia ter comprometido grande volume de dados pessoais. Segundo a publicação, vários sistemas permaneceram fora de operação durante cerca de dez dias, incluindo plataformas de recursos humanos usadas para consulta de contracheques, controle de jornada e o sistema de reembolso de despesas médicas.
Em resposta ao episódio, a Comissão teria convocado sua instância máxima de gestão de crises para tratar dos incidentes cibernéticos. Na quarta-feira (18), a comissária responsável por tecnologia, Henna Virkkunen, informou os demais comissários sobre o caso, de acordo com relatos. O gabinete de Virkkunen não se pronunciou de imediato sobre os detalhes.
O ataque à Comissão integra uma sequência de incidentes de grande repercussão recentes. Em outubro, falhas afetaram refrigeradores e freezers comerciais em centenas de supermercados franceses. Em episódios separados, especialistas relacionaram interrupções em serviços a correções emergenciais de vulnerabilidades e a outras tentativas de exploração, como a suspensão temporária de decolagens nos Estados Unidos, falhas em aplicativos bancários e da Microsoft, além de ataques a navios com destino aos EUA em agosto, a estações de tratamento de água em julho e ao sistema de transporte público de Los Angeles em março.
A investigação interna prossegue e a Comissão informou que continuará a adotar medidas de segurança conforme novas evidências surgirem.
Fonte: G1