
Criminosos criaram um site e um aplicativo falsos utilizando a marca Mercado Livre Coleta com o objetivo de invadir celulares e obter dados pessoais de vítimas, aponta investigação da empresa de segurança digital ESET. O g1 obteve os links utilizados no golpe e confirmou a ocorrência.
O que é o serviço usado no golpe
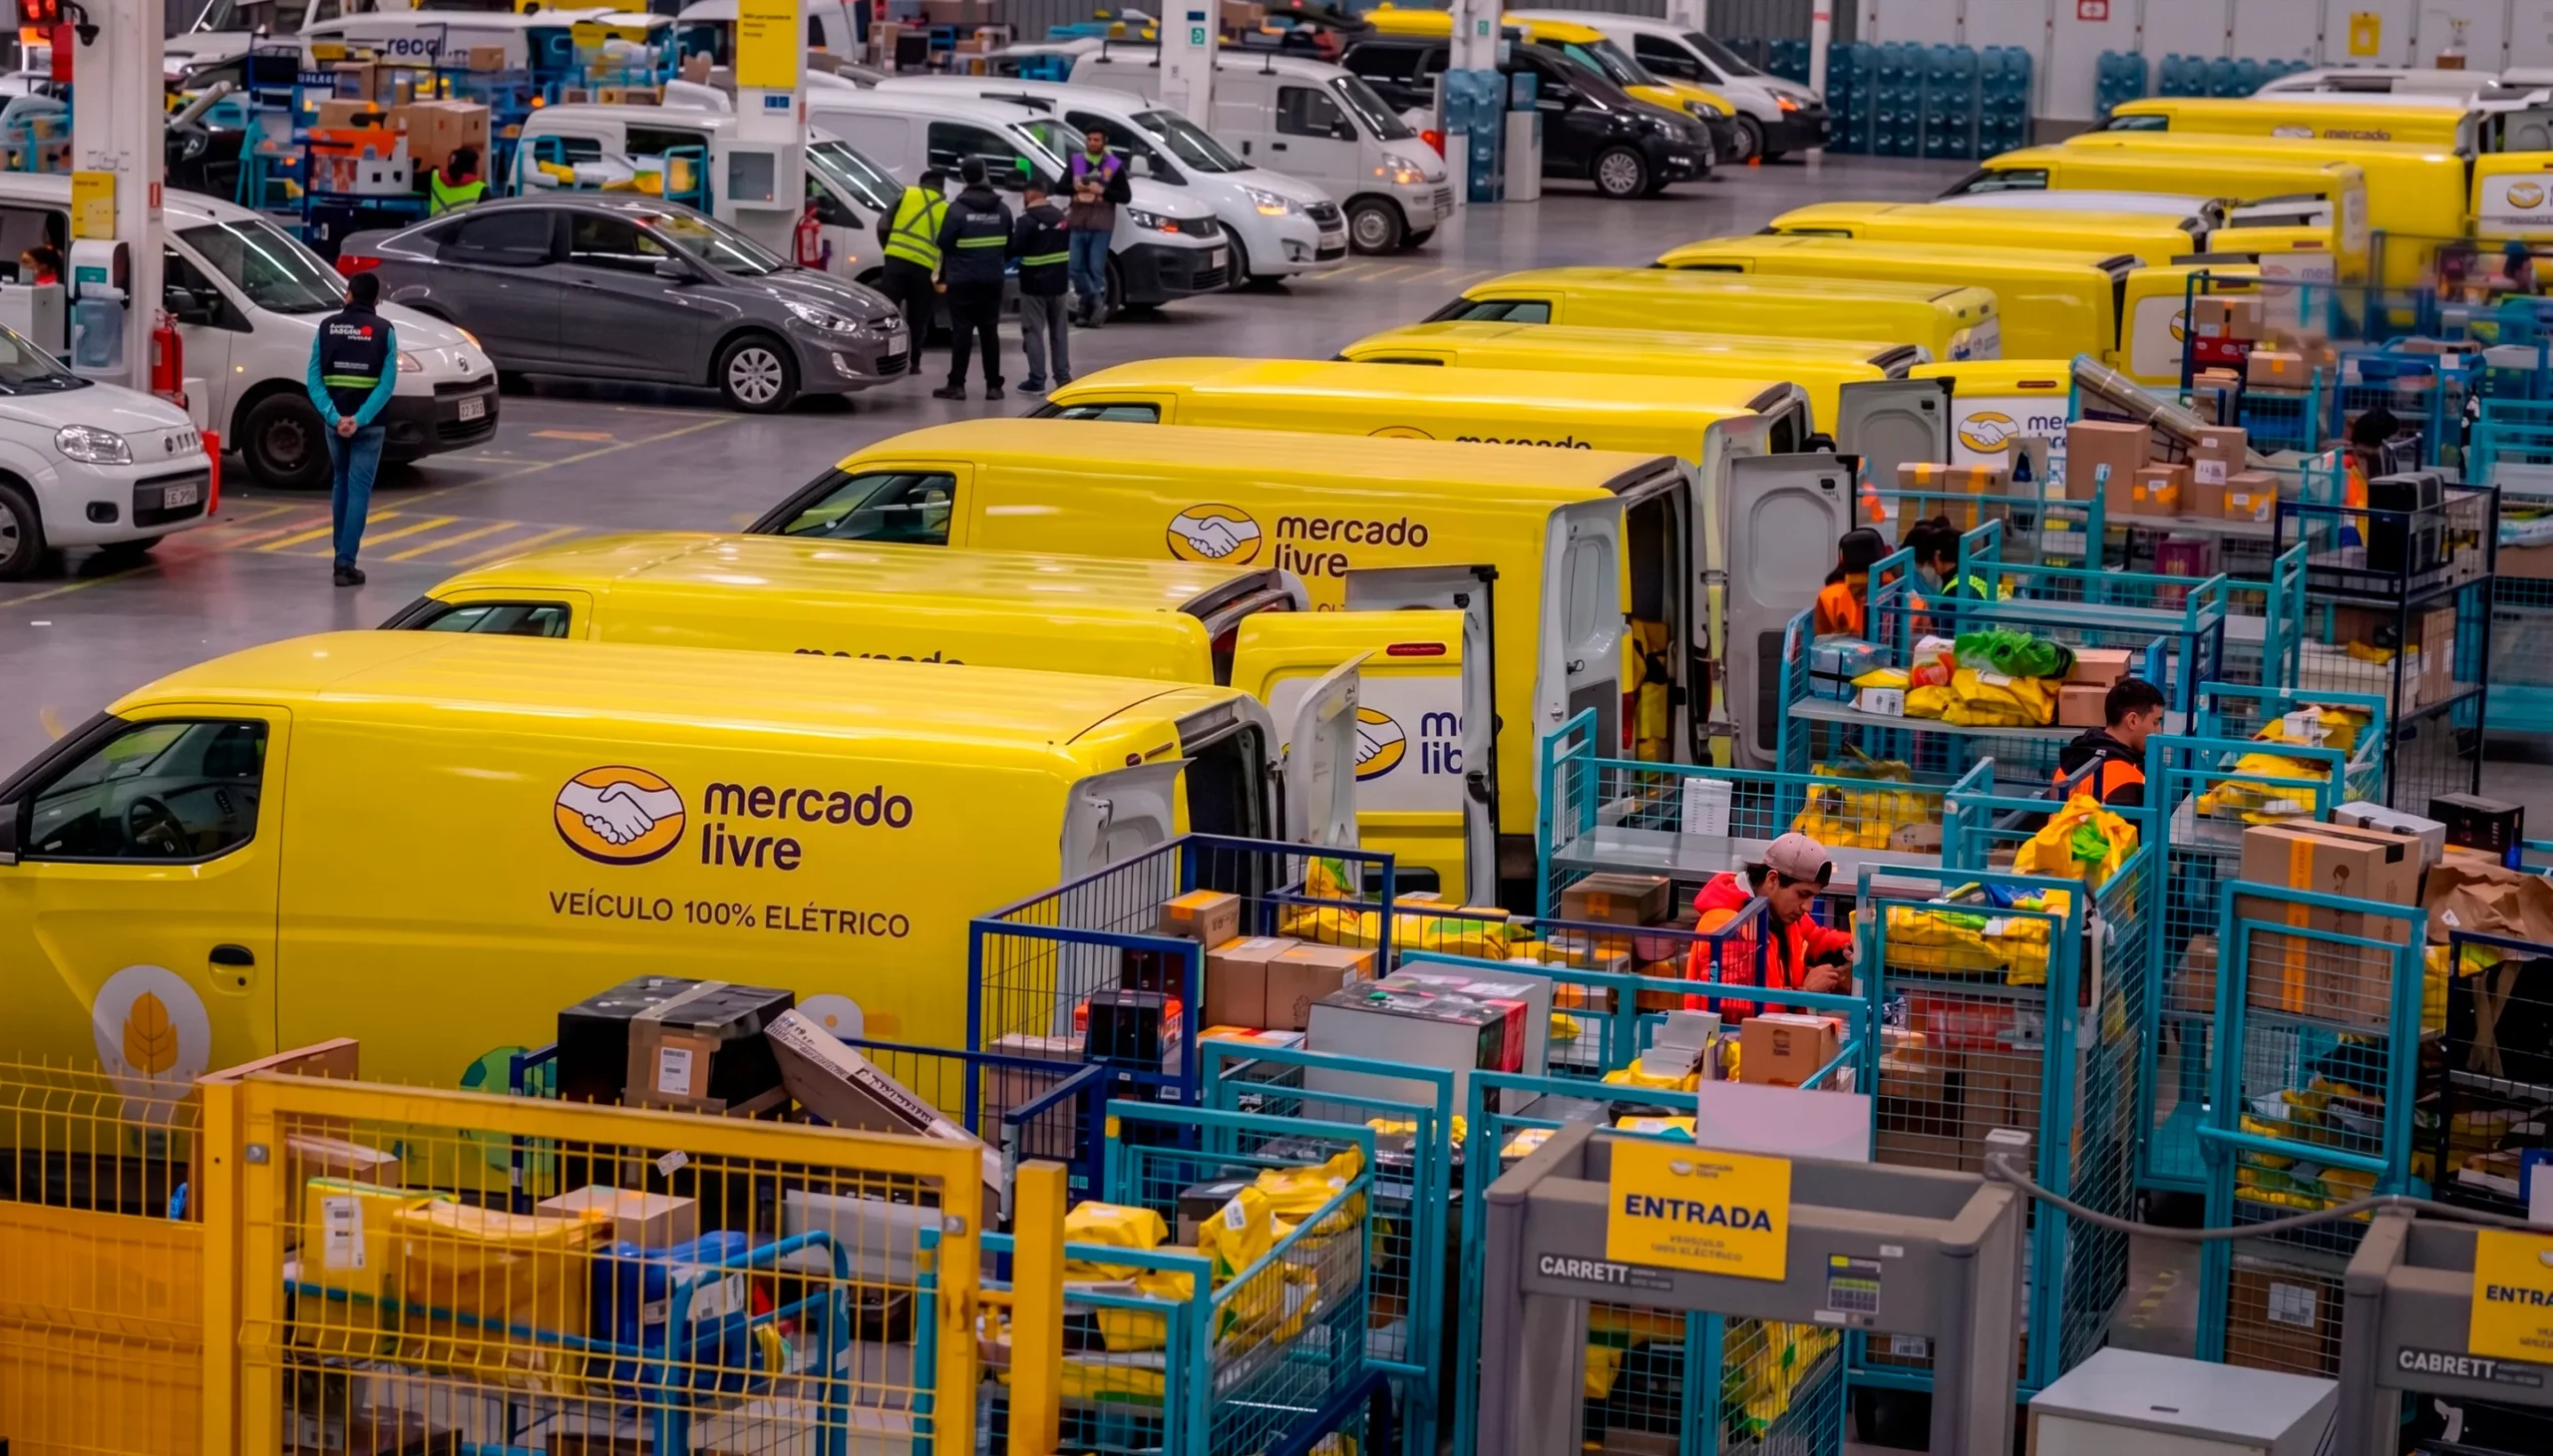
O Mercado Livre Coleta é um serviço de logística oferecido pela plataforma para vendedores — o próprio Mercado Livre retira produtos no endereço dos lojistas e realiza a entrega aos compradores. A companhia, porém, não disponibiliza um aplicativo exclusivo para esse serviço, o que indica que a versão apresentada pelos criminosos não é oficial.
Como funciona o golpe
O site falso tenta atrair usuários com promessas de acumular pontos e trocar por viagens, descontos, cashback ou Pix. Na página, há um botão identificado como “Baixar APK” que disponibiliza um arquivo malicioso. APK é o formato usado para instalar aplicativos no Android fora da loja oficial Google Play.
Em testes relatados pela ESET e verificados pelo g1, o Android exibe um aviso de que o arquivo pode ser nocivo, mas ainda permite a instalação. Após a instalação, o aplicativo solicita permissão para configurar uma VPN externa, o que permitiria ao dispositivo conectar-se à mesma rede dos criminosos e facilitar acesso remoto ao aparelho.
O app fraudulento também pede autorizações para gravar a tela, capturar o que é digitado no teclado e acessar a câmera. Com essas permissões, os invasores podem obter senhas, números de cartão e códigos recebidos por SMS, além de ativar recursos de acessibilidade para monitorar ações realizadas no celular. Jonathan Ramos, pesquisador de segurança da ESET Brasil, alerta que pedidos de acesso a VPN, acessibilidade ou controle remoto por aplicativos desconhecidos são sinais de alerta.
Como se proteger e o que fazer se você instalou o app
A ESET orienta que, ao identificar a instalação de um aplicativo suspeito, o usuário ative o modo avião e desligue Wi‑Fi e dados móveis para interromper a comunicação do app com os criminosos. Em seguida, tente desinstalar o aplicativo. Se não for possível remover o software, a recomendação é restaurar o aparelho às configurações de fábrica, considerando que esse procedimento apagará os dados e exige backup prévio.
Também é aconselhável alterar senhas de contas importantes (bancos, e‑mail e redes sociais), acionar instituições financeiras para acompanhar movimentações e ativar a autenticação em duas etapas. Outras medidas preventivas incluem checar com atenção a URL de páginas, preferir lojas oficiais (Google Play e App Store) para downloads, desconfiar de ofertas que criem senso de urgência ou preços muito abaixo do mercado e verificar qualidade e consistência do conteúdo nas páginas.
Se houver perda financeira por meio de PIX, o usuário deve procurar o banco imediatamente e solicitar o Mecanismo Especial de Devolução (MED) para tentar reverter a transação.
Posição do Mercado Livre
Procurado pelo g1, o Mercado Livre informou que tomou conhecimento do caso, acionou equipes internas para analisar o conteúdo e solicitou a derrubada da URL maliciosa. A empresa esclareceu que se trata de uma tentativa de fraude externa ao seu ecossistema, reiterou que não possui aplicativo ou site exclusivo para o serviço Mercado Livre Coleta e reafirmou que não envia links para downloads fora das lojas oficiais. A companhia disse ainda manter monitoramento constante para identificar uso indevido da marca e proteger usuários.
Fonte: G1