
O que aconteceu
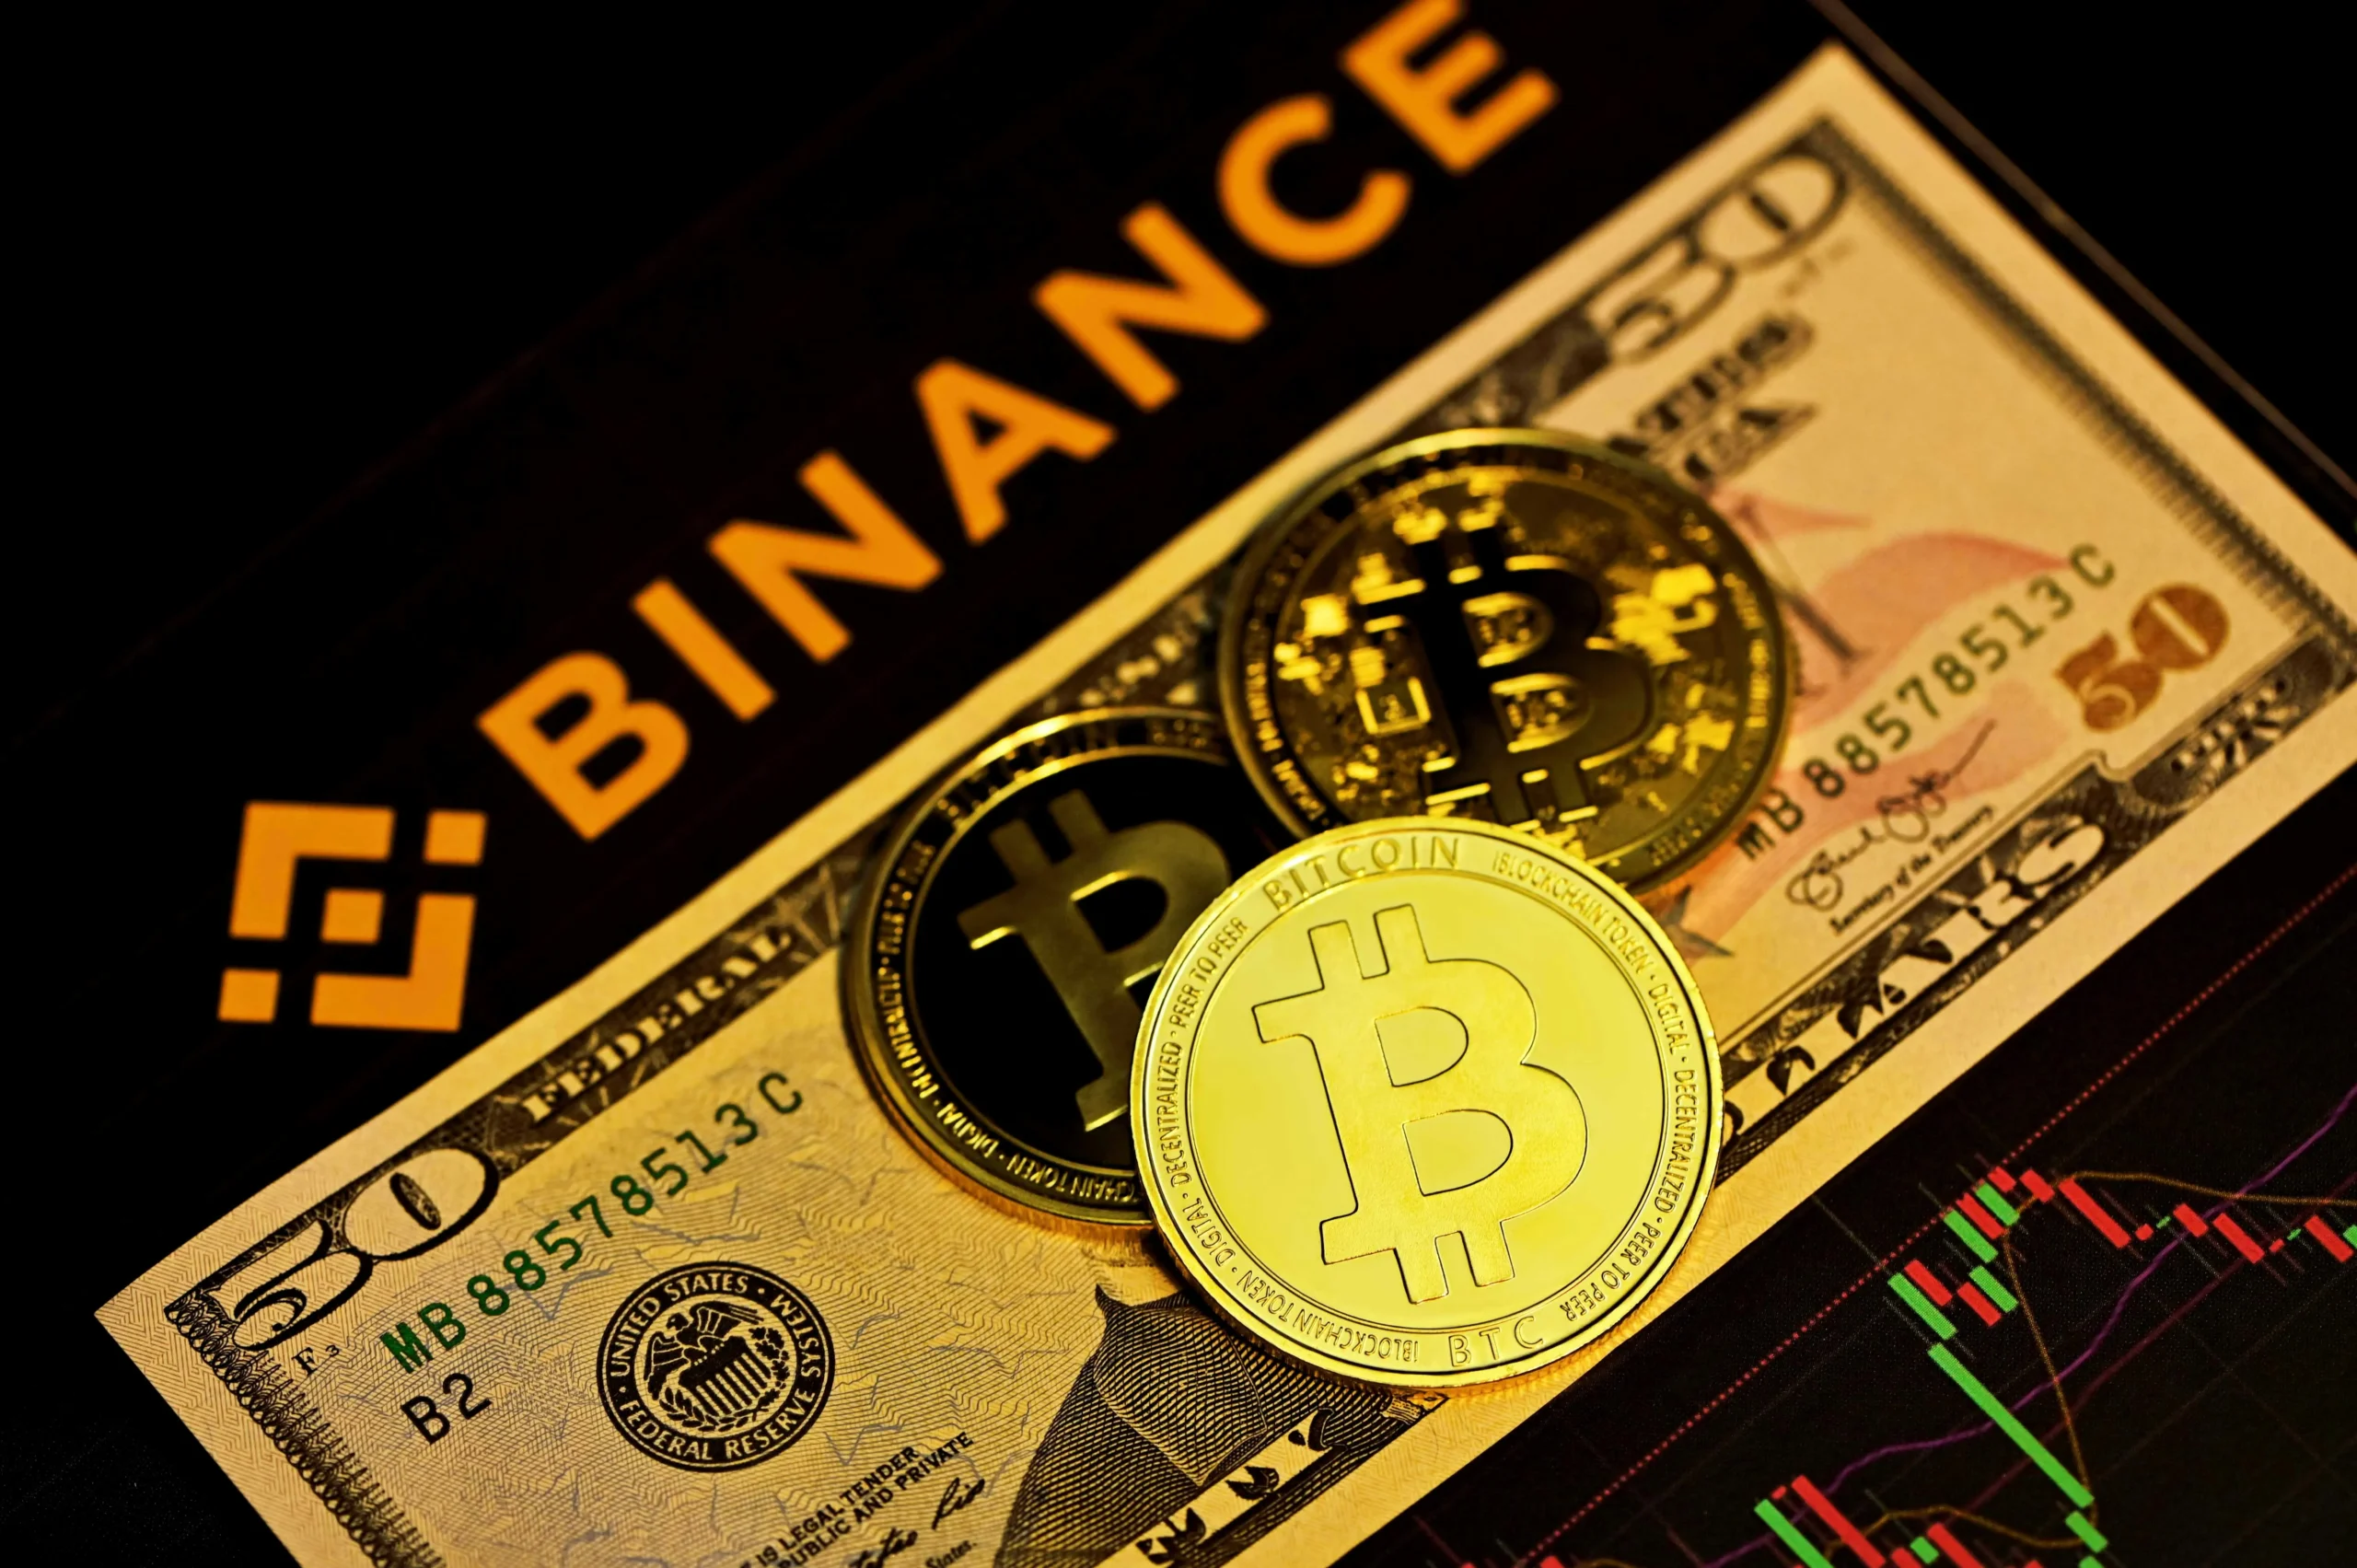
A Binance, maior corretora de criptomoedas do mundo, informou que uma operação de engenharia social que começou com uma falsa oferta de trabalho levou ao roubo de US$ 6,3 bilhões (aproximadamente R$ 34 bilhões). Segundo a empresa, a sequência de invasões teve início em junho e resultou no saque ocorrido em 29 de outubro.
Como se deu a infiltração
De acordo com o relato da própria Binance, as primeiras incursões ocorreram em junho, quando um membro da equipe de desenvolvimento de carteiras baixou uma ferramenta de inteligência artificial adulterada. A empresa trocou o equipamento comprometido e mudou credenciais, mas os invasores ainda conseguiram mapear a estrutura da equipe e funções de funcionários.
Em setembro, outro engenheiro de software que buscava oportunidades participou de um processo seletivo falso, que incluiu até uma reunião virtual com alguém que se apresentou como CEO. Nesse contato, o profissional baixou um repositório de código malicioso em seu computador corporativo, abrindo uma porta para os hackers avançarem dentro da infraestrutura da corretora.
Em 20 de outubro, os criminosos usaram o equipamento comprometido junto a uma ferramenta interna de inteligência artificial para tomar controle dos sistemas de dois desenvolvedores responsáveis por carteiras digitais. Nove dias depois ocorreu o roubo bilionário.
Responsáveis e atribuições
O FBI atribuiu o ataque a um grupo ligado à Coreia do Norte, avaliação coincidente com empresas de rastreamento de criptomoedas, como TRM Labs e Chainalysis. A Coreia do Norte nega participação.
Método: engenharia social por meio de vagas e freelances
Especialistas consultados pelo G1 apontam que os criminosos têm usado vagas de emprego, ofertas de trabalho temporário e contatos profissionais falsos como isca. Hiago Kim, presidente da Associação Brasileira de Segurança Cibernética, diz que golpistas criam perfis falsos em plataformas profissionais, sobretudo LinkedIn, se passando por recrutadores para alcançar profissionais com conhecimento técnico e acesso privilegiado.
O esquema frequentemente envolve testes técnicos ou arquivos para download — planilhas, ambientes de programação ou scripts — que, quando executados, instalam programas capazes de estabelecer conexões remotas e permitir que os invasores atuem como se fossem o próprio funcionário.
Por que o ataque prosperou
Especialistas destacam falhas de governança, especialmente o excesso de privilégios concedido a certas contas. Mesmo quando registros e logs apontam atividades incomuns, ações executadas por usuários autorizados podem ser interpretadas como rotineiras, reduzindo a detecção de intrusões.
Limites do monitoramento e proteção legal
Luiz Fernando Plastino, especialista em Direito da Informática, afirma que é comum empresas monitorarem conexões de rede, histórico de navegação, downloads e uso de ferramentas corporativas. Contudo, medidas mais intrusivas — como gravação de tela ou captura de teclado — exigem comunicação prévia e clara aos empregados, em linha com princípios de transparência da LGPD.
Sobre responsabilização, Plastino e a advogada trabalhista Juliana Mendonça explicam que a imputação de responsabilidade por danos depende de demonstração de dolo ou culpa. Se o empregado descumpriu procedimentos de segurança conhecidos e treinados, pode haver responsabilização; se agiu conforme as políticas e foi vítima de golpe sofisticado, a responsabilização tende a ser mais difícil de ser comprovada. A justa causa, em regra, não se aplica a um erro isolado sem intenção.
Recuperação de prejuízos
Se houver prova de intenção, a empresa pode buscar ressarcimento, inclusive por desconto na remuneração. Em casos de culpa, a cobrança costuma exigir previsão contratual específica e, potencialmente, análise judicial que leve em conta a proporcionalidade, extensão do dano e condição financeira do trabalhador.
Prevenção recomendada
Especialistas indicam medidas para reduzir riscos: confirmar autenticidade de recrutadores e ofertas, evitar executar arquivos recebidos em processos seletivos ou trabalhos pontuais, e comunicar imediatamente atividades suspeitas. Para empresas, as recomendações incluem adoção de políticas de confiança zero, revisão periódica de permissões, autenticação multifator, monitoramento contínuo e treinamentos regulares.
Fonte: G1